
先理解:区块链解决的是什么问题
区块链是一种以分布式方式维护的数字账本。账本通常由多个网络参与者分别保存,系统不一定依赖单一中心机构来确认记录。参与者按照共同的规则验证交易,并在对记录顺序达成一致后,将交易组织进区块。其核心价值不是让所有计算都更快,而是在缺少完全互信的参与者之间建立一套可验证的记录机制。
所谓“不可篡改”并不意味着历史数据在任何情况下都绝对不能改变。更准确地说,区块中的内容经过发布和确认后,正常运行下不应被轻易修改;若要改变较早记录,通常需要同时面对哈希链接、共识规则和网络参与者验证等约束。因此,区块链提供的是较强的篡改可见性和篡改阻力,而不是无条件的数据真实性。
为什么区块链会牺牲效率
传统数据库可以由一个受信任的管理者直接写入、修改和查询,通常只需在较少节点之间协调。区块链则可能要求多个节点独立保存账本、验证交易并传播区块。相同数据被重复保存和处理,网络还要等待共识形成,这会增加通信、存储、计算和确认时间。
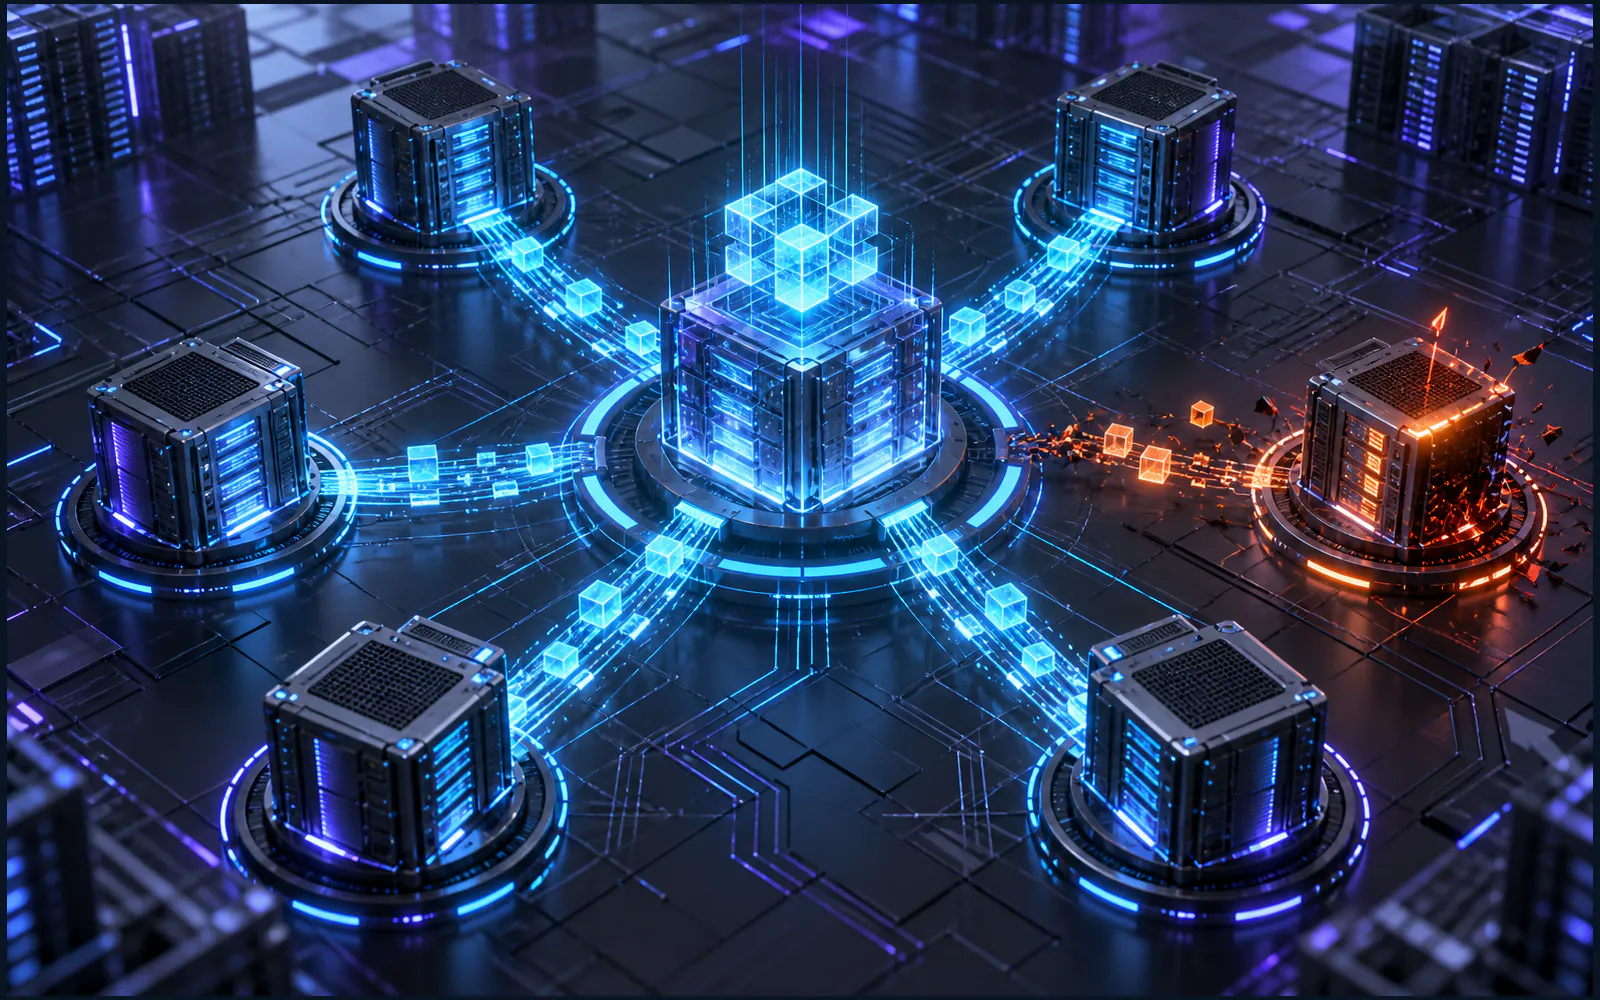
以采用工作量证明的系统为例,出块者需要反复计算哈希,寻找符合难度目标的区块头结果。这个过程不是为了提高业务吞吐量,而是为了提高伪造历史记录的成本。其他节点还要验证区块是否符合规则,并选择其认可的链。因此,部分计算资源被用于安全竞争和全网协调,而不是直接处理更多业务请求。
效率损失还可能来自谨慎确认。网络中可能短暂出现多个同一高度的候选区块,节点随后依据共识规则继续选择和延伸其中一条链。应用在把记录视为最终结果前,往往需要等待后续区块或其他确认条件。这种等待有助于降低临时分叉带来的不确定性,却不适合所有实时业务。
入门必须掌握的四个技术概念
第一是哈希函数。它可以把交易或区块数据映射为固定形式的摘要;输入发生变化,摘要通常也会变化。区块头保存前一区块的哈希,使区块形成链式关联。修改某个历史区块不仅要改变该区块,还会影响后续区块的关联验证。
第二是数字签名和密钥。签名用于证明交易由相应私钥持有者授权,公钥或地址则用于验证。签名能够帮助验证“谁授权了这笔操作”,但不能证明现实世界中的商品、身份或外部数据本身真实。
第三是共识机制。它规定节点如何判断交易有效、如何选择区块以及如何处理冲突。工作量证明依靠计算工作建立竞争成本;其他机制也可能采用权益、轮换、身份或授权等方式。不同机制在开放参与、确认速度、资源消耗和信任假设之间存在不同取舍,不能只用“快”或“慢”评价。
第四是交易状态模型。以比特币开发文档描述的模型为例,交易输入引用此前尚未花费的输出,节点通过规则防止同一输出被重复使用。理解这种状态变化,有助于区分“钱包里有余额”的用户界面表达与账本实际记录之间的差异。
这种取舍适合哪些条件
区块链更适合多个组织需要共享记录、彼此不愿完全依赖单一管理者,并且能够接受一定确认延迟、重复存储和规则化验证的场景。参与者需要对记录顺序、权限边界和争议处理方式形成明确共识,系统才有实际意义。
如果所有参与者本来就信任同一个机构,数据需要高频更新、低延迟响应,或者必须由专业管理员快速纠错,传统数据库、消息系统或经过授权的分布式数据库可能更合适。使用区块链并不会自动提升系统性能,也不会自动消除管理责任。
还要区分链上记录与链外事实。区块链可以较好地记录某个数据何时被提交、是否被后续修改以及参与者是否按规则签名,但无法仅凭自身判断传感器读数、合同履行情况或现实身份是否真实。若数据来自外部系统,还需要可信的数据输入、审计和治理流程。
常见问题与学习路径
问题一:区块链是不是越去中心化越好?不一定。去中心化程度会影响容错、参与门槛、治理方式和效率。关键是先明确威胁模型:需要防范谁、允许谁参与、发生争议时由谁解释规则。
问题二:哈希是不是加密?哈希通常用于完整性校验和数据关联,不能简单当作可逆加密。学习时应分别理解哈希、对称加密、非对称加密和数字签名的用途。
问题三:上链后是不是永远无法删除?区块链记录具有较强的持续性,但不同系统的治理规则、权限设计和数据存储方式并不相同。涉及个人信息时,应谨慎评估隐私、合规和数据最小化要求,避免直接写入不必要的敏感原文。
入门可以按“账本与交易—哈希和签名—节点与网络传播—共识与分叉—智能合约及外部数据”的顺序学习。掌握这些概念后,再比较不同系统的性能、安全假设和治理结构,才不会把区块链简单理解成更慢的数据库或万能的信任机器。